Od 3 kwietnia wchodzi w życie długo oczekiwana nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa. W praktyce oznacza to wiele nowych obowiązków dla kilkudziesięciu tysięcy firm. Czy biznes jest gotowy na nadchodzące zmiany? - Rozpoczyna się nowa era cyberbezpieczeństwa Polski - zapowiedział wicepremier i minister cyfryzacji Krzysztof Gawkowski.
Po kilku latach politycznych przepychanek i ścierania się interesów wielu interesariuszy rynku, 3 kwietnia wchodzi w życie nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa implementująca unijną dyrektywę NIS 2.
- Rozpoczyna się nowa era cyberbezpieczeństwa Polski, która wiąże się z wprowadzeniem nowelizacji ustawy o KSC i Strategii Cyberbezpieczeństwa RP (o dokumencie szczegółowo informowaliśmy w tym materiale - red.). To odpowiedź na skalę niebezpieczeństw, jakie czyhają na Polskę w cyberprzestrzeni. Wszystko wskazuje na to, że zagrożeń będzie coraz więcej. Cyfrowa wojna trwa i jej główni aktorzy: Rosja i Białoruś atakują Polskę poprzez próby sabotażu infrastruktury krytycznej, wprowadzenie chaosu do infosfery i systemową dezinformację - zaznaczył na czwartkowej konferencji prasowej wicepremier i minister cyfryzacji Krzysztof Gawkowski.
W praktyce nowelizacja ustawy o KSC to najważniejsza regulacja pod kątem cyberbezpieczeństwa dla bardzo wielu sektorów, ponieważ określa szereg obowiązków, wymogów i nowych zasad ich działania. Skala jej oddziaływania jest ogromna, według szacunków może objąć nawet kilkadziesiąt tysięcy podmiotów.
Podstawą jest uznanie przedsiębiorstwa za podmiot podmiot kluczowy lub ważny.
Podmioty kluczowe to firmy działające w następujących sektorach:
Z kolei podmioty ważne mieszczą się w sektorach:
Od 3 kwietnia 2026 roku zaczynają biec terminy na wykonanie ustawowych obowiązków. Najpierw należy przeprowadzić analizę rodzaju działalności podmiotu, a wniosek o wpis do wykazu złożyć – za pomocą systemu S46 - maksymalnie do 3 października 2026 roku.
Firmy, które nie zarejestrują się same, będą wpisane z urzędu, ale w efekcie mogą zostać objęte nadzorem lub - w dalszej perspektywie – karą administracyjną.
Z urzędu do wykazu (przez ministra właściwego ds. informatyzacji) będą wpisani: przedsiębiorcy telekomunikacyjni, dostawcy usług zaufania, podmioty publiczne, dotychczasowi operatorzy usług kluczowych.
Z kolei do 3 kwietnia 2027 r. podmioty kluczowe i ważne, które w dniu wejścia w życie nowelizacji spełniają ustawowe kryteria, muszą wdrożyć obowiązki wynikające z nowych przepisów.
Natomiast do 3 kwietnia 2028 r. podmioty kluczowe mają czas, aby przeprowadzić pierwszy obowiązkowy audyt cyberbezpieczeństwa. Kolejne audyty trzeba będzie przeprowadzać co najmniej raz na trzy lata. W przypadku większości obowiązków administracyjne kary pieniężne będą mogły być nakładane dopiero po upływie dwóch lat od wejścia w życie ustawy, czyli po 3 kwietnia 2028 r.
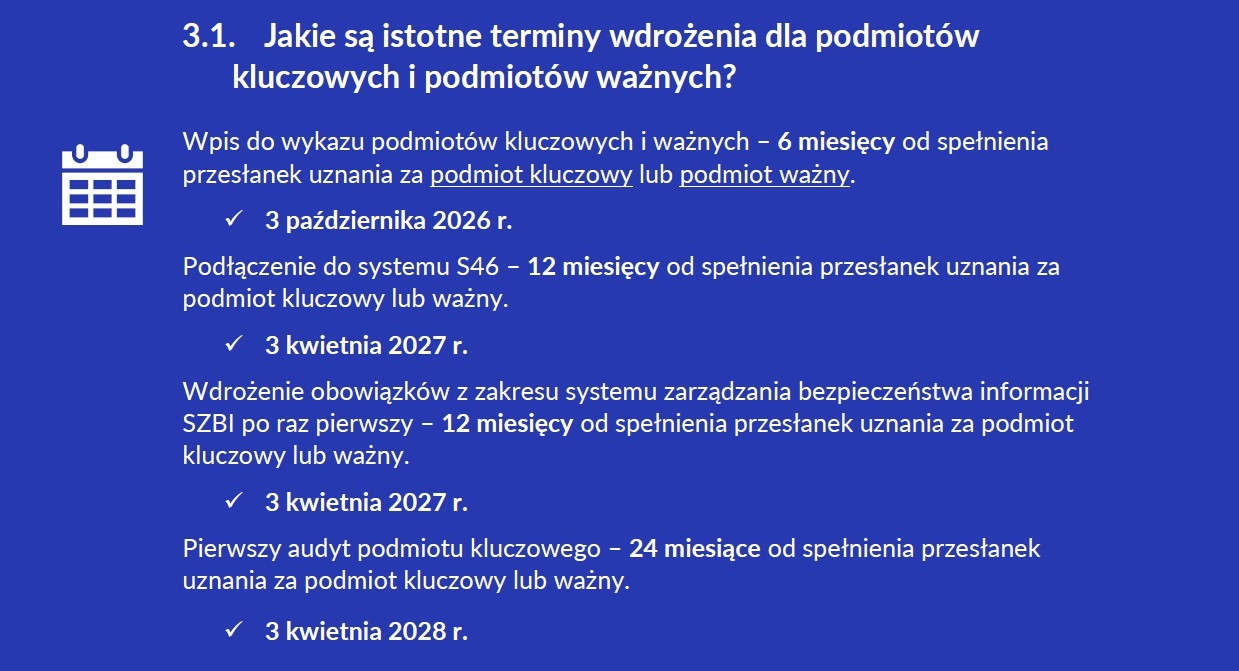 Nowelizacja ustawy o KSC wskazuje dokładne terminy na wdrożenie określonych wymogów przez podmioty objęte regulacjami. Fot: Materiały prasowe / Ministerstwo Cyfryzacji / Q&A nowelizacji KSC - materiał resortu cyfryzacji
Dlaczego nowelizacja ustawy - poza olbrzymią liczbą podmiotów, jakie obejmuje - jest tak istotna? Ze względu na szereg obowiązków, które nakłada.
Poza ustaleniem czy podmiot klasyfikuje się jako kluczowy lub ważny i podłączeniem się do systemu S46, wśród wymogów znalazło się także wyznaczenie stałych dyżurów, opracowanie polityki bezpieczeństwa, przydzielenie ról w organizacji, wdrożenie zarządzania ryzykiem, zastosowanie środków technicznych, współpraca robocza z organami ds. cyberbezpieczeństwa w kraju, stałe monitorowanie regulacji, uwzględnienie skutków rekomendacji Pełnomocnika Rządu ds. Cyberbezpieczeństwa dot. sprzętu dostawcy wysokiego ryzyka.
Zapytaliśmy ekspertów, czy ich zdaniem szeroko pojęty biznes jest gotowy na zmiany. Proces prac nad przepisami trwał kilka lat, a przypomnijmy, że poprzednia ustawa o KSC obowiązywała od 2018 roku.
Zdaniem Pawła Kulpy, architekta cyberbezpieczeństwa w firmie eksperckiej Safesqr, przygotowanie polskich firm do nowych regulacji, w tym do zgodności ze znowelizowaną ustawą o Krajowym Systemie Cyberbezpieczeństwa, pozostawia wiele do życzenia.
- Dla przypomnienia dyrektywa NIS2, która jest podstawą nowelizacji ustawy o KSC, ogłoszona została 14 grudnia 2022, więc czasu na przygotowanie było naprawdę dużo. Mimo to zdecydowana większość organizacji, z którymi miałem okazję współpracować, odkładała rozpoczęcie procesu budowania zgodności. Najczęstszym argumentem było: "polskiej ustawy jeszcze nie ma", mimo tego że wymogi tej ustawy nie mogły być mniejsze niż wymogi dyrektywy, więc do wszystkich wymogów dyrektywy można się było przygotować zawczasu - zaznacza w komentarzu dla WNP.
Według niego kluczowym aspektem jest przeprowadzenie rzetelnej analizy ryzyka oraz przygotowanie zespołów, które będą w stanie wdrożyć i utrzymać system bezpieczeństwa odpowiadający na zagrożenia.
- Wyzwanie, które staje się teraz jeszcze trudniejsze, bo wraz z wejściem w życie ustawy zacznie się wyścig do zgodności i nadrobienia straconych lat, a często w firmach nie ma wystarczającej liczby specjalistów, którzy mogliby zrealizować to wymaganie - podkreśla nasz rozmówca.
Adam Grabek, wiodący konsultant rozwiązań w producencie oprogramowania Scalo, także przypomina, że przyjęcie nowelizacji ustawy o KSC było procesem długim i rozłożonym w czasie.
- Z jednej strony firmy miały przestrzeń na przygotowanie się do nadchodzących zmian, z drugiej jednak towarzyszyło im wiele niepewności interpretacyjnych. To sprawiło, że w wielu przypadkach proces adaptacji nie przebiegał liniowo, lecz etapami – od ogólnego rozeznania po stopniowe porządkowanie obszarów najbardziej narażonych na ryzyko. W praktyce przygotowania do wejścia w życie noweli KSC w wielu organizacjach zaczynały się nie od wdrażania konkretnych narzędzi, lecz od uporządkowania wiedzy i zrozumienia, czym w rzeczywistości są nowe wymogi. W naszym przypadku współpraca z klientami bardzo często rozpoczyna się od intensywnej edukacji, szczególnie w obszarze nowoczesnych technologii i modeli bezpieczeństwa - stwierdza.
To oznaczało konieczność wykonania "kroku wstecz" i zbudowania fundamentów w postaci wiedzy. - Dopiero na tej bazie możliwe było skuteczne zarządzanie cyberbezpieczeństwem. W praktyce, dla wielu podmiotów nowelizacja ustawy o cyberbezpieczeństwie okazała się swoistym "sprawdzam" – momentem weryfikacji, na ile dotychczasowe podejście do bezpieczeństwa rzeczywiście działało, a na ile było jedynie deklaratywne. Jednocześnie dla wielu firm stało się to realną szansą na uporządkowanie środowiska IT, uzupełnienie istniejących luk i zbudowanie bardziej świadomego, systemowego podejścia - mówi nam Adam Grabek.
Zdaniem Pawła Kulpy z firmy Safesqr, wraz ze zbliżaniem się kolejnych terminów wskazanych wymogami ustawy, narastać będzie niepewność i pośpiech w firmach, które przez lata "odkładały temat na później".
- Oczywiście może też być tak jak w przypadku RODO, że część organizacji zajmie się tematem dopiero po ogłoszeniu pierwszych kar związanych z niezgodnością z przepisami - ocenia.
Nieco inne zdanie ma Aleksander Kostuch, inżynier w dostawcy usług cyberbezpieczeństwa Stormshield, który uważa, że spora część organizacji jest przygotowana na wymogi wchodzącej w życie ustawy, bo nie funkcjonują one w próżni i bez względu na regulacje, muszą być gotowe na cyberzagrożenia.
- Dotyczy to podmiotów, których działania w obszarze bezpieczeństwa wiązały się na przykład z wdrożeniem odpowiednich norm w zakresie kontroli bezpieczeństwa i prywatności czy oceny ryzyka, stosowanymi jako standard w systemach informatycznych. Kluczowa jest przy tym świadomość dyrektorów ds. bezpieczeństwa informacji w organizacjach. Jej odpowiednio wysoki poziom przekłada się na kulturę cybersecurity, świadomość istnienia regulacji, a w konsekwencji, co bardzo ważne, bieżącą dbałość o zapewnienie zasobów finansowych i know-how. W takich przypadkach dostosowanie do wymogów KSC nie będzie żadną rewolucją, a raczej uporządkowaniem i formalizacją procesów bezpieczeństwa, które już funkcjonują w ich środowiskach IT - ocenia ekspert dla WNP.
Jednocześnie dodaje, że w przypadku najbardziej opóźnionych podmiotów wdrożenie wymogów będzie dość długotrwałym, wymagającym i kosztownym procesem.
- Choć nakłady zarówno na etapie CAPEX i OPEX mogą potencjalnie być wysokie, to i tak koszty zaniechania dbałości o cyfrowe bezpieczeństwo najpewniej okażą się wyższe - podsumowuje.
Jak informowaliśmy na łamach WNP, nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa wprowadza m.in. procedurę uznawania za dostawcę wysokiego ryzyka (DWR). To z kolei - w razie wystąpienia takiej sytuacji - będzie wiązało się z koniecznością wymiany sprzętu ICT oraz oprogramowania objętego decyzjami ministra cyfryzacji.
Z wyliczeń Krajowej Izby Komunikacji Ethernetowej koszty wymiany sprzętu dla jednego przedsiębiorcy telekomunikacyjnego w skali pięciu lat mogą wynieść 4,3 mln zł (kwoty netto). Koszt dla wszystkich firm z branży KIKE ocenia na 14,4 mld zł.
Oglądasz archiwalną wersję strony Europejskiego Kongresu Gospodarczego.
Co możesz zrobić:
Przejdź do strony bieżącej edycji lub Kontynuuj przeglądanie